挖src初体验
挖src初体验(持续更新…)
前言:
一直很想尝试一下挖src,所以就去看了一下补天平台和那个教育网站漏洞平台。发现第一步需要先挖一个公益漏洞出来才能挖其他的洞。【hhh菜鸡也有梦想】不过这个我目前更多是当成娱乐来做,还得沉淀知识,不然啥也不会也挖不出来东西。无聊or不想学的适合就来看看,给自己找点正向动力。
第一步,https://beian.miit.gov.cn/搜索该公司的域名
天眼查https://www.tianyancha.com/
但是真的很草,那天随手选了一家公司,结果线上web资产只有一个能进去,还是个官网,进去查一圈源代码没发现什么可以用的地方。扫描端口的话,好像不让用自动工具?不确定。其他几个通通挂了。然后去看dns解析路径,也挂了。剩下摸索半天只发现两个app可以测,但是这个稍稍有丢丢超前了,然后我手机存储有点不够了,再下软件来抓包和测试真的有点那啥了。所以这个公司暂时搁置了,等后面再找家资产多的。然后这个过程中发现,hz人力资源的奖金真多啊,,,我也想要(羡慕脸.jpg)但是这个运维也是真的摆烂,奖金发,但是漏洞一个也不修。去测的话不划算,有人专门拿ai工具去扫,我已经在好多个公司下面的漏洞名单看到那几个人的id了,说明适合我这种菜鸟的简单漏洞这家公司已经没有什么了,而且,重复洞不给我算有效咋办。
2026.9.30
最近无聊想着接着挖了,然后这次上了工具strix。随便玩玩挖了几个信息泄露,本来还在狂喜,我说我终于也要出洞了吗。然而。。。。唉,还是得多学习
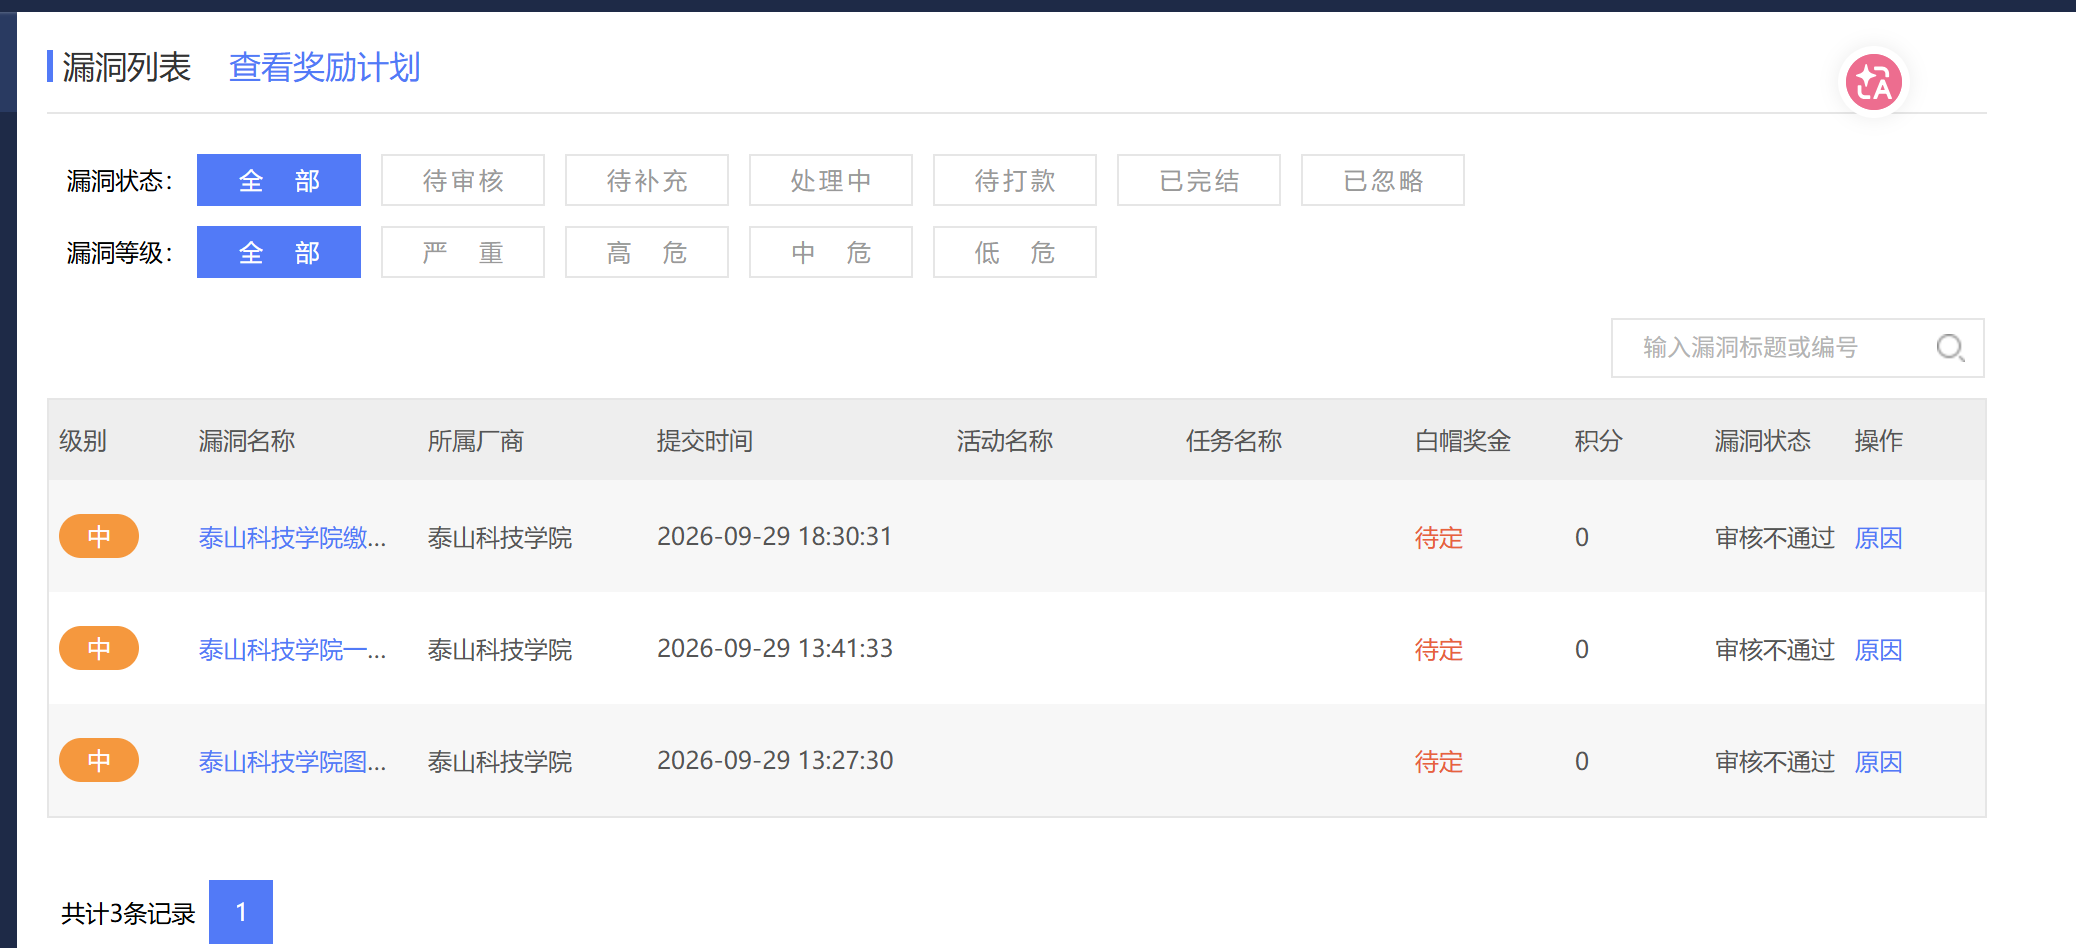
三个都被拒绝了,审核员给的意见是,漏洞细节中展示的情况带来危害较小,漏洞不予收录。555,下次继续。
不过也涨了一些写漏洞报告的知识。然后还需要证明url归属厂商什么的。
2026.10.11-12
换了一个厂商,这个给的范围也很明确,目前发现了一个简单的用户手机号爆破(但是级别太低了感觉可能不会收),但是登录之后发现有很多可以尝试的东西。然后就是,这个里面,还有一个存储型xss还在复现。有一说一,学过的东西都可以在实战里面练习验证,正好我这些天在做访问控制,直接就上手练习了,实战里练几圈,根本不可能学了就忘的hhhh